
האם עדיין צריך NAC בעולם של Zero Trust Network Access (ZTNA)? ובכן… זה תלוי.
פורסם ב-14 באוקטובר 2025
הערת היקף:
במאמר הזה אני מתמקד ב-ZTNA וב-NAC מנקודת המבט של גישת endpoints, ולא של רשתות שרתים ו-IoT. שרתים ומקטעי back-end קריטיים הם בדרך כלל סטטיים וצפויים, ונהנים מבקרות פשוטות יותר עם מעט שינויים.
סקירה
השאלה הגדולה, והמניע לכתיבת המאמר הזה, היא להבין אם פתרונות NAC עדיין רלוונטיים כשיש ארכיטקטורת Zero Trust מלאה.
כפי שאני רואה את זה, NAC ו-Zero Trust Network Access (ZTNA) משלימים זה את זה, אבל לא פעם לא מבינים אותם נכון.
בבסיסם, NAC ו-Zero Trust Network Access (ZTNA) נועדו להשלים זה את זה בארכיטקטורת אבטחה בשכבות. NAC משמש כשומר סף, ובודק זהות, מצב ותאימות של מכשיר לפני מתן גישה לרשת. ZTNA מרחיב זאת בכך שהוא מאמת באופן מתמשך משתמשים ומכשירים, אוכף הרשאות מינימליות ושולט בגישה לאפליקציות ספציפיות, בלי קשר למיקום הרשת.
יחד הם יוצרים את היסודות והמבנה העליון של בקרת גישה מודרנית: NAC מבטיח שהמכשירים מהימנים לפני שהם נכנסים פנימה, ו-ZTNA קובע מה המכשירים והמשתמשים האלה יכולים לעשות בתוך הסביבה. עד כאן הכול טוב.
אבל המציאות מספרת סיפור אחר. אנחנו רואים שארגונים רבים ממשיכים להשתמש ב-NAC כאילו גבול האבטחה לא זז. הם מתייחסים ל-NAC כאל שומר סף סטטי, ומזניחים לשלב את הבקרות הדינמיות, שממוקדות בזהות ובאפליקציה, ש-ZTNA מספק. בעיקרון, בזמן ש“הגבינה” עברה לזהות, להקשר ולענן, רבים לא כיילו מחדש את הארכיטקטורה או את התהליכים בהתאם.
חוסר ההתאמה הזה מוביל לחוסר יעילות, למורכבות מוגברת ולהחמצת הזדמנויות לחזק את מצב האבטחה.
נוף האבטחה המשתנה
סביבות ארגוניות מודרניות כבר לא מוגבלות למרכזי נתונים או לרשתות פנימיות מסורתיות. אימוץ ענן, עבודה מרחוק ומודלים של BYOD הפכו את מיקום הרשת לבסיס פחות משמעותי לאמון.
מודלי אבטחה עכשוויים מתמקדים בהגנה על זהויות, מכשירים ואפליקציות בכל מקום שבו הם נמצאים. פתרונות כמו Zero Trust של Microsoft ופלטפורמות ZTNA ממחישים את הגישה הזו, ואוכפים אימות אדפטיבי ומתמשך מעבר לגבולות הרשת, אבל הם רק דוגמאות במערכת אקולוגית רחבה יותר שמאמצת עקרונות דומים.
התפקיד והמגבלות של NAC היום
NAC נשאר חשוב לאימות והערכה של מכשירים, במיוחד endpoints לא מנוהלים ומכשירי IoT שלא פעם חסרים להם אישורי זהות. הוא ממלא תפקיד חשוב בנראות מכשירים, באכיפת תאימות ובפיצול רשת (segmentation).
ועם זאת, למתודולוגיה המסורתית של NAC, שמוגבלת לגבול הרשת, יש מגבלות:
-
היא נשענת על גבולות רשת סטטיים שכבר לא קיימים בסביבות ענן או היברידיות.
-
בלי אינטגרציה למסגרות Zero Trust דינמיות, NAC מוביל לבקרות כפולות ולעומס תפעולי.
-
NAC לבדו לא יכול לאכוף גישה מדויקת ברמת האפליקציה או להסתגל לאיומים מודרניים שמכוונים לזהויות ולסשנים.
חשיבה מחדש על מניעת תנועה לרוחב: Private VLANs ו-firewalls ב-endpoint
ארגונים רבים פונים ל-NAC כדי למנוע תנועה לרוחב ברשתות פנימיות. NAC יכול לאכוף מדיניות segmentation, אבל private VLANs (PVLANs) מציעים חלופה פשוטה יותר ובעלת סיכון נמוך יותר: הם מבודדים מכשירים ב-Layer 2 ומאלצים את כל התעבורה בין מכשירים לעבור בנקודות בדיקה כמו firewalls.
בשילוב עם firewalls מקומיים קפדניים ב-endpoint ב-Windows, macOS, Linux וכו’, הגישה הזו מספקת הגנה שקופה, ניתנת לתחזוקה ויעילה מפני תנועה לרוחב, שמתיישרת היטב עם עקרונות Zero Trust.
איך גורמים ל-NAC לעבוד עם Zero Trust
אם NAC הוא חלק ממערך האבטחה של הארגון או נמצא בשיקול, חשוב לוודא שהוא משתלב היטב במערכת האקולוגית של Zero Trust. לדוגמה, אינטגרציה עם פלטפורמות לניהול endpoints ותאימות (כמו Microsoft Intune או כלים אחרים) מאפשרת ל-NAC לצרוך מידע עדכני על תקינות המכשיר ולאכוף מדיניות מבוססת סיכון באופן דינמי.
בלי האינטגרציה הזו, NAC עלול לפעול כשומר סף מבודד, מוגבל בנראות ובגמישות ולא מתואם עם מודל Zero Trust האדפטיבי.
דוגמה לארכיטקטורה שמשלבת NAC, Intune, Conditional Access, PVLAN ו-firewall ברמת מערכת ההפעלה:
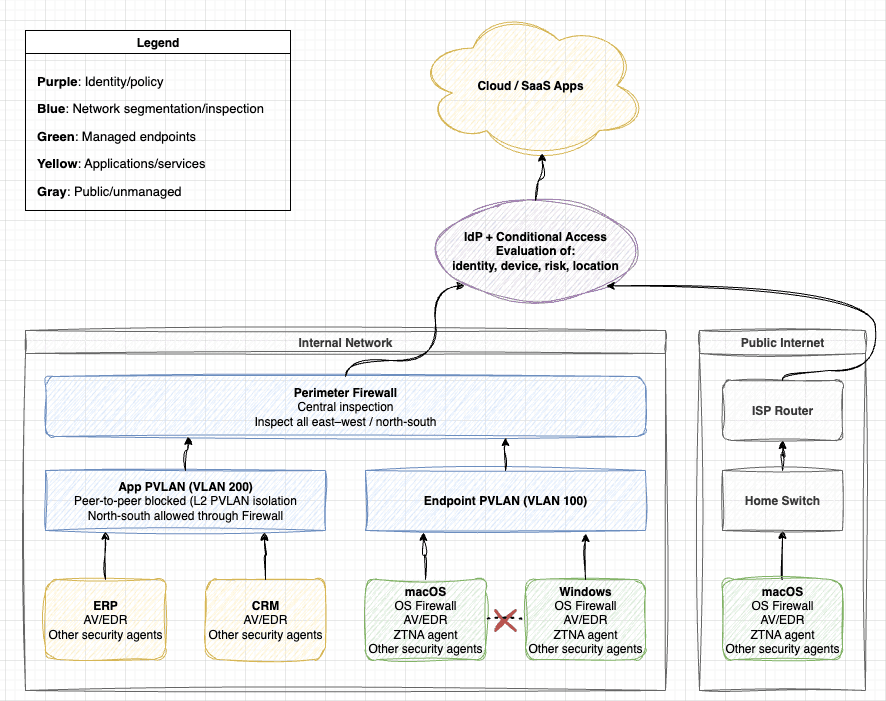
כך עשויה להיראות ארכיטקטורת Zero Trust מודרנית ושכבתית, שמשלבת NAC בלי להסתמך רק על בקרות ישנות:
- ה-endpoints נמצאים ב-Endpoint PVLAN (VLAN 100) שמונע peer-to-peer ב-Layer 2, ולכן תנועה לרוחב חסומה כברירת מחדל.
- אפליקציות פנימיות יושבות ב-App PVLAN נפרד (VLAN 200); כל גישה אליהן חייבת לעבור דרך ה-Perimeter Firewall.
- ה-Perimeter Firewall הוא נקודת הבדיקה היחידה לכל התעבורה east–west בין ה-PVLANs, ומתווך את זרימות north–south לאינטרנט ולענן.
- גישה ל-Cloud/SaaS נשלטת על ידי IdP + Conditional Access, שמעריך זהות, מצב מכשיר, סיכון ומיקום לפני מתן סשנים.
- כל מכשיר מנוהל אוכף כללי firewall מקומיים של מערכת ההפעלה ומריץ EDR ו-agents אבטחה אחרים, ומוסיף בלימה ברמת ה-endpoint לצד פיצול PVLAN.
הארכיטקטורה הזו משלבת אימות מכשירים מהימנים (באמצעות NAC ו-Intune) עם ניהול גישה דינמי מבוסס זהות, פיצול רשת ואכיפה ב-endpoint, ומקטינה סיכונים תוך פישוט התפעול.
סיכום: NAC עדיין רלוונטי, אבל חייב להתפתח
NAC אינו מיושן. הוא עדיין ממלא תפקיד בסיסי באימות מכשירים, בנראות ובפיצול רשת, במיוחד עבור מכשירים לא מנוהלים ומכשירי IoT. אבל בארכיטקטורת Zero Trust מלאה, NAC חייב להתפתח מבקר גבול סטטי ומסורתי לרכיב דינמי ומשולב שעובד לצד ZTNA והגנות endpoint מודרניות.
ארגונים שלא יסתגלו מסתכנים במורכבות מיותרת, בהחמצת יתרונות אבטחה ובארכיטקטורות מפוצלות. שימוש בחלופות כמו private VLANs לשליטה בתנועה לרוחב ואכיפת firewalls מקומיים ב-endpoint יכול לפשט את התפעול ולשפר את האבטחה.
בעולם ההיברידי והענני של היום, הגנה על זהויות, מכשירים ואפליקציות בכל מקום היא עליונה, ובקרת גישה לרשת לבדה אינה מספיקה. העתיד טמון בבקרות שכבתיות ומשולבות בצורה חלקה, שמשלבות את ביטחון המכשיר של NAC עם הגישה הדינמית לאפליקציות מבוססת הזהות של ZTNA.